Na IT Security Conference, Marcos Jimena explicou como a Zscaler combina Zero Trust e sistemas falsos para reduzir a exposição das redes e identificar ataques conduzidos por agentes de inteligência artificial
|
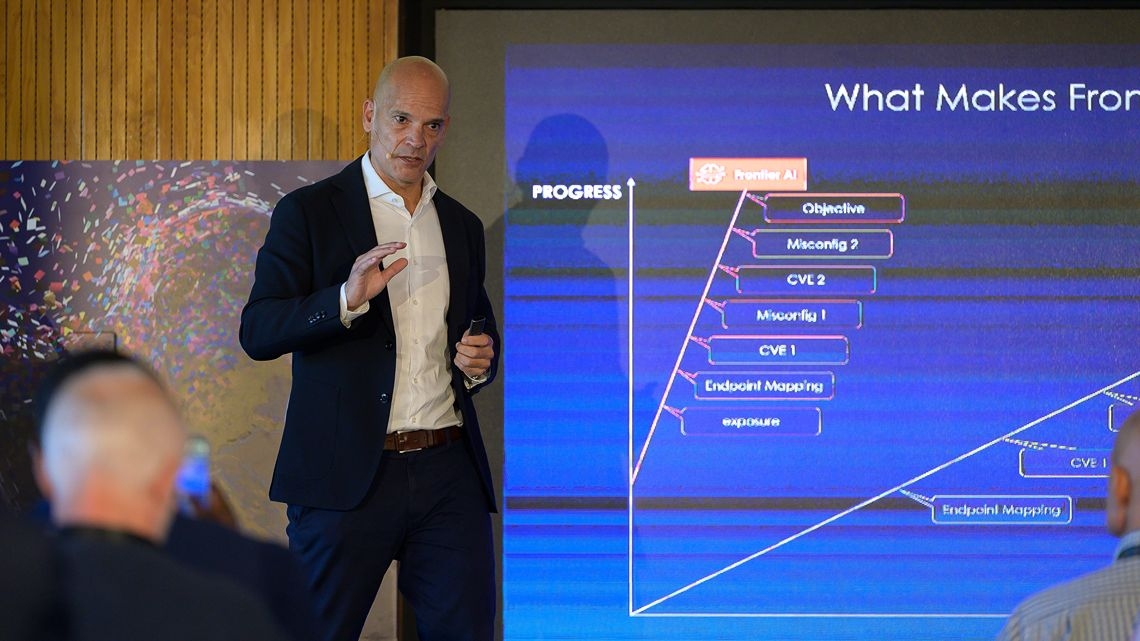
Os agentes de Inteligência Artificial (IA) procuram falhas e adaptam ataques a uma velocidade que encurta o tempo para proteger os sistemas. No palco Technical Tracks da IT Security Conference, Marcos Jimena, SE Manager da Zscaler, apontou para uma ameaça em que “o tempo até à exploração ficou tão reduzido que não conseguem acompanhar o ritmo destes modelos”. O responsável associou esta mudança aos modelos de IA de fronteira, como Mythos, capazes de executar ataques em várias etapas. Ao contrário das ferramentas tradicionais, que analisam e detetam vulnerabilidades, estes modelos “são capazes de executar uma campanha com várias etapas, um ataque com várias etapas”, o que permite encadear tentativas de intrusão e adaptar a estratégia quando encontram obstáculos. Reduzir os caminhos até aos sistemasPara Marcos Jimena, o problema agrava-se nas redes tradicionais, que dependem de pontos de entrada públicos e de ligações como VPN para dar acesso a aplicações internas. A mobilidade e a cloud multiplicaram esses acessos, numa altura em que os atacantes podem já explorar falhas antes de as equipas conseguirem aplicar correções. A proposta do responsável passa por “ocultar qualquer que seja o destino”, através de uma arquitetura Zero Trust que estabelece apenas a ligação autorizada entre um utilizador e uma aplicação. Em vez de permitir o acesso alargado à rede, esta abordagem concede conectividade ponto a ponto, segundo o SE Manager. Se um dispositivo for comprometido, as possibilidades de atingir outros sistemas ficam limitadas, porque, como explicou o orador, “não estou a conceder conectividade geral à rede”. A microssegmentação procura, assim, impedir que uma intrusão inicial se transforme num movimento lateral por vários recursos internos. Ativos falsos para atrair o atacanteMesmo com menos pontos de entrada, as organizações continuam expostas a tentativas de intrusão, que podem ser identificadas através da tecnologia de deception. Esta recorre a decoys, recursos falsos que imitam aplicações, servidores ou dispositivos reais para atrair os atacantes e analisar o seu comportamento. “Estamos a criar decoys em vez de ativos reais para a nossa empresa”, explicou Marcos Jimena, ao referir exemplos como servidores de Active Directory, endpoints e servidores MCP. A eficácia depende de o atacante acreditar que está perante um sistema verdadeiro, razão pela qual “o realismo desses decoys é extremamente importante”. A tecnologia permite acompanhar as tentativas de ataque sem expor os sistemas que os recursos falsos simulam. Um agente que aprende com os errosNuma simulação, um agente de IA encontrou três alvos aparentes, incluindo uma VPN, um site WordPress e uma interface de administração. Depois de pedir aprovação ao atacante humano, avançou com tentativas de acesso, mas os sistemas identificados eram decoys. O agente não sabia que as suas ações estavam a ser registadas em tempo real e como explicou Marcos Jimena, “não estamos apenas a evitar um ataque. Estamos também a aprender com o comportamento do atacante”. A simulação mostrou também a capacidade de adaptação do agente perante credenciais que não funcionavam. Em vez de parar, tentou alternativas e prosseguiu até apresentar um plano de movimento lateral e de extração de dados, sujeito a novas aprovações humanas. Na sua visão, este comportamento demonstra a capacidade de adaptação dos agentes de IA, que não se limitam a seguir uma sequência fixa de instruções. “É adaptativo”, sublinhou. Para a Zscaler, a combinação de Zero Trust e deception permite limitar os acessos e observar a atuação de agentes maliciosos, numa abordagem que Marcos Jimena considerou “provavelmente a tecnologia, a solução ou a arquitetura mais bem preparada” para responder a modelos de fronteira como o Mythos. |
Receba todas as novidades na sua caixa de correio!