Recuperar dados após um ataque de ransomware pode levar semanas, com consequências para a continuidade das operações. Na IT Security Conference, a NetApp destacou a importância de reduzir esse tempo através de mecanismos de deteção, proteção e recuperação rápida
|
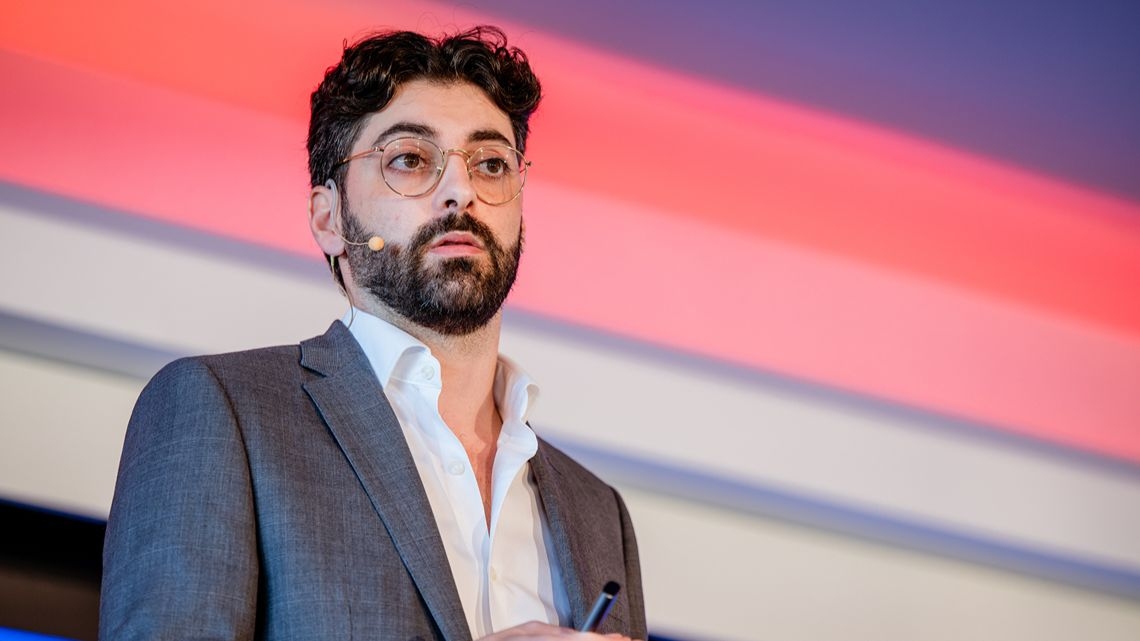
Na sessão que encerrou o palco Technical Tracks da IT Security Conference, Rafael Cavalheiro, Associate Client Executive da NetApp, destacou as consequências da interrupção dos serviços após um ataque de ransomware e defendeu que “o que é caro não é o ataque em si, mas sim o tempo que estamos parados”. Para o responsável, a capacidade de recuperar rapidamente os dados é essencial para garantir a continuidade das operações. Para ilustrar as dificuldades da recuperação tradicional, Rafael Cavalheiro deu o exemplo de um cliente com um servidor de 12 a 15 terabytes que, após um ataque, “teve duas semanas para recuperar os dados”. A reposição de grandes volumes de informação a partir de cópias de segurança pode prolongar a indisponibilidade dos serviços, quando, na sua perspetiva, “a recuperação tem que ser em minutos ou horas e não dias ou semanas”. O custo de ficar paradoA diferença está na capacidade de recuperar sem ter de copiar novamente todos os dados. Rafael Cavalheiro explicou que o processo exige identificar uma cópia anterior ao ataque e repor o sistema com rapidez. Neste modelo apresentado pela NetApp, a recuperação apoia-se em cópias instantâneas, ou snapshots, e numa funcionalidade que “repõe o volume sem copiar os dados de volta”. A possibilidade de encurtar o tempo de restauro de grandes volumes de informação foi demonstrada por Rafael Cavalheiro através da simulação de um ataque de encriptação, em que a deteção de comportamento suspeito desencadeou a criação automática de uma cópia dos dados e permitiu recuperar os ficheiros afetados sem repor todo o volume. “Isto são minutos até restaurar os dados”, afirmou, ao acrescentar que o processo pode ser feito ficheiro a ficheiro, sem recuperar o volume completo. Impedir que o ataque destrua a recuperaçãoA rapidez depende também de existirem cópias utilizáveis quando os sistemas são comprometidos. Entre os mecanismos apresentados, Rafael Cavalheiro destacou a proteção autónoma contra ransomware, que monitoriza comportamentos anómalos, e a verificação por vários administradores, destinada a impedir que uma única conta comprometida autorize operações críticas. Se um atacante obtiver credenciais de administração e tentar eliminar cópias de segurança, a operação pode ficar bloqueada até existir outra autorização. O mecanismo Multi-Admin Verification permite exigir uma validação adicional para operações críticas, porque, como explicou Rafael Cavalheiro, “não basta um administrador, preciso de uma segunda ou terceira autorização”. Outro elemento é a imutabilidade das cópias durante períodos de retenção definidos. Segundo o responsável, nesses intervalos, os snapshots “não se conseguem apagar nem alterar”, mesmo perante tentativas de eliminação por uma conta com privilégios elevados. A distinção é importante para preservar uma versão dos dados que possa servir de ponto de recuperação. Dados e IA aumentam a exigênciaA evolução da Inteligência Artificial (IA) aumenta a complexidade da proteção dos dados, uma vez que os agentes já executam tarefas e tomam decisões. Rafael Cavalheiro alertou que um erro pode resultar numa “decisão que foi má tomada”, cujas consequências só são identificadas posteriormente. Com a utilização da IA alargada a toda a organização, e não apenas às equipas técnicas, “aumenta a fronteira de acesso” aos dados, incluindo através de serviços externos. Neste contexto, Rafael Cavalheiro defendeu a combinação de deteção, cópias imutáveis e recuperação rápida, para evitar que as organizações fiquem “semanas à espera” de voltar a aceder à informação, reduzindo o impacto operacional de um ataque. |
Receba todas as novidades na sua caixa de correio!