A dissuasão no ciberespaço e a forma como as organizações podem influenciar a decisão de um atacante estiveram no centro da abertura da IT Security Conference 2026, por Hélder Fialho Jesus
|
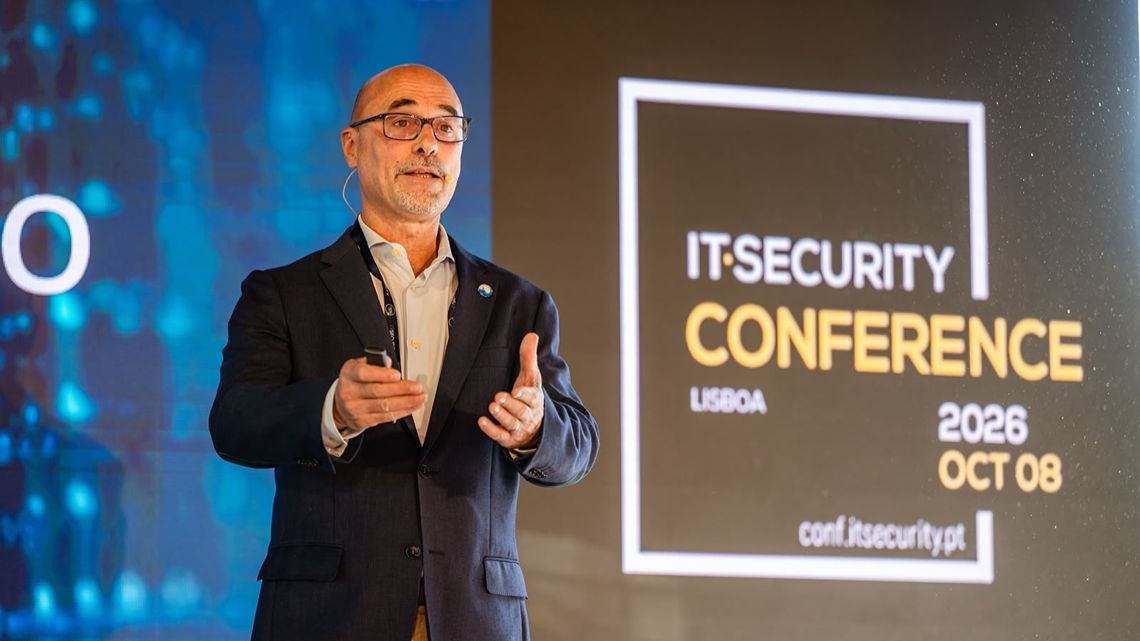
Hélder Fialho Jesus, Vice-Presidente do Observatório dos Ecossistemas e Infraestruturas Digitais, abriu a IT Security Conference 2026, organizada pela IT Security, do mesmo grupo da IT Insight, que se realizou esta quinta-feira, 8 de outubro, em Lisboa, com uma análise à dissuasão aplicada ao ciberespaço. A abordagem coloca o foco não apenas na proteção dos sistemas, mas também na capacidade de alterar o cálculo de risco realizado por quem prepara um ataque. O ponto de partida é o conceito tradicional de dissuasão, assente na capacidade, credibilidade e comunicação. Neste modelo, existem duas vias principais: a negação, através de medidas antecipatórias que procuram impedir o atacante de atingir os seus objetivos, e a punição, baseada na possibilidade de uma resposta que aumente os custos da ação. A transposição deste modelo para o ciberespaço introduz, no entanto, dificuldades específicas. A ausência de fronteiras físicas na camada lógica, a dificuldade de imputação de ataques, a multiplicidade de atores, o carácter assimétrico das ameaças e o anonimato tornam mais difícil aplicar os mecanismos tradicionais de dissuasão. Dissuasão pela negaçãoNeste contexto, a apresentação privilegia a dissuasão pela negação, ou seja, a criação de capacidades que reduzam a probabilidade de sucesso do ataque. O objetivo passa por levar o atacante a concluir, ainda antes de agir, que dificilmente conseguirá alcançar os efeitos pretendidos ou que os custos e riscos envolvidos não justificam a operação. Esta perspetiva está relacionada com o NIST Cybersecurity Framework. As capacidades de identificar, proteger e detetar são enquadradas como parte das ações desenvolvidas antes de um ataque, enquanto a resposta e a recuperação entram em ação após a sua concretização. A dissuasão passa, assim, por combinar prevenção com capacidade de resposta e recuperação. A incerteza assume um papel central. A negação plausível, o processo de imputação, a dificuldade em determinar os efeitos alcançados e a própria intenção do atacante acrescentam complexidade e ambiguidade ao processo de decisão. Perante estas características, a proposta apresentada passa por uma abordagem dinâmica, suportada na resiliência e numa resposta rápida. “Temos de estar preparados e protegidos, mas temos de pensar na forma como o atacante atua”, indica o Vice-Presidente do Observatório dos Ecossistemas e Infraestruturas Digitais. “A dissuasão começa antes do ataque, no momento em que o atacante avalia se vale a pena atuar”. Cibersegurança, resiliência e dissuasãoA resiliência é estruturada em três dimensões: absorção, adaptação e articulação. A estas junta-se a agilidade, entendida como necessária para assegurar prontidão perante um incidente. O objetivo é manter a organização operacional mesmo quando as medidas de prevenção não conseguem impedir o ataque. Esta lógica conduz ao que a apresentação designa como “Trilogia da Defesa”: dissuasão, cibersegurança e resiliência. A primeira procura influenciar a decisão do atacante; a segunda protege os sistemas; e a terceira procura assegurar que a organização continua a funcionar perante um incidente. Do ponto de vista do atacante, a decisão é apresentada como uma equação entre benefício esperado, custos, risco e incerteza. Quando o benefício esperado é superior ao conjunto destes fatores, aumenta o incentivo para avançar com o ataque. A estratégia de defesa deve, por isso, procurar alterar essa equação, reduzindo a expectativa de sucesso e aumentando o risco e a incerteza associados à ação. A ideia central é que a dissuasão começa antes de existir um ataque, precisamente no momento em que o potencial atacante avalia se compensa avançar. Desta forma, as medidas de segurança deixam de ter apenas uma função de proteção e passam também a interferir no cálculo de risco do adversário. Capacidade, credibilidade e comunicaçãoPara que essa dissuasão seja efetiva, Hélder Fialho Jesus identifica outra trilogia: capacidade, credibilidade e comunicação. A capacidade corresponde à competência técnica para resistir, detetar, responder e recuperar. A credibilidade depende de essa capacidade ter sido testada, exercitada e demonstrada. Já a comunicação procura fazer com que potenciais atacantes percebam que estão perante um alvo difícil. A credibilidade ganha particular importância porque não depende apenas da existência de tecnologia ou processos. A apresentação coloca esta dimensão ao nível da decisão estratégica, incluindo o board, ao associá-la à vontade efetiva de implementar medidas de dissuasão e de demonstrar a capacidade existente. Neste enquadramento, o investimento em segurança tem uma dupla função. Por um lado, procura reduzir o risco para a organização. Por outro, pode aumentar o risco percecionado pelo atacante e, dessa forma, contribuir para a dissuasão. A segurança deixa, assim, de ser apresentada exclusivamente como uma barreira técnica. Passa também a integrar uma estratégia destinada a influenciar a decisão de quem pondera realizar um ataque, conjugando capacidade técnica, resiliência, credibilidade e comunicação. A IT Security Conference 2026 realizou-se no dia 8 de outubro n'O Clube & Estufa - Monsanto Secret Spot, em Lisboa. Juntou mais de 600 espectadores, 48 oradores espalhados por 33 sessões e 35 parceiros. |
Receba todas as novidades na sua caixa de correio!