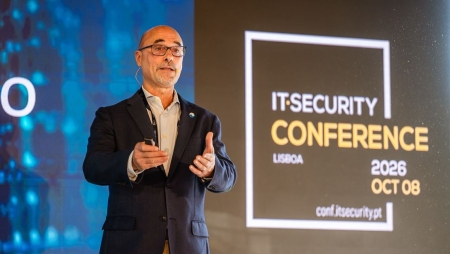
A continuidade de negócio não pode ser encarada apenas como uma obrigação regulamentar. Na IT Insight Talks, Sérgio Trindade, CIO e CISO da Águas do Tejo Atlântico, defendeu uma abordagem integrada à resiliência, que começa na administração e passa pela capacidade de manter as operações mesmo quando a tecnologia falha
|
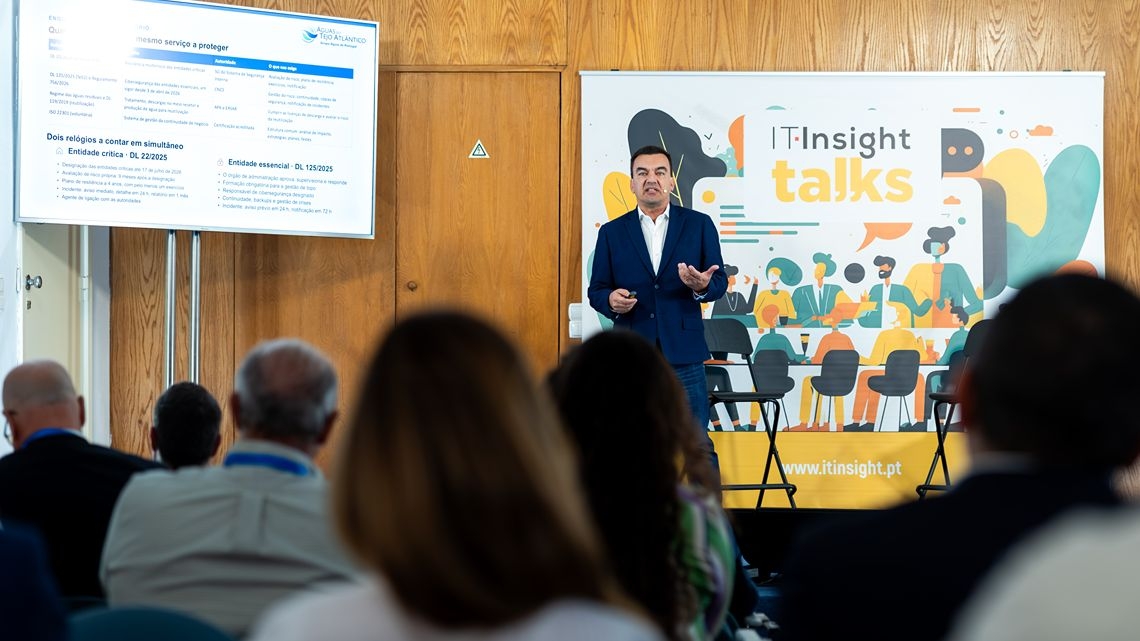
A continuidade de negócio deve ser uma preocupação transversal às organizações, independentemente da sua dimensão ou setor de atividade. Esta foi uma das mensagens deixadas por Sérgio Trindade, CIO e CISO da Águas do Tejo Atlântico, durante a sua keynote na IT Insight Talks, onde abordou os desafios de garantir a operação de serviços essenciais perante incidentes de grande escala. Para o responsável, o enquadramento regulamentar deve ser encarado como uma oportunidade para melhorar a resiliência das organizações, e não apenas como uma exigência de conformidade. “O grave problema quando falamos em planos de continuidade de negócio é que, na esmagadora maioria, olhamos para isto como uma obrigação”, afirmou. Na sua perspetiva, referenciais como a NIS2 e a ISO 22301 podem funcionar como orientações para estruturar a resposta das empresas. “Em vez de partirmos de uma base zero, podemos partir desta e usá-la como espinha dorsal”, explicou. A continuidade começa na administraçãoSérgio Trindade defendeu que a continuidade de negócio exige decisões estratégicas que não podem ficar exclusivamente nas mãos das equipas técnicas. Cabe à administração definir quais os processos críticos, os níveis de tolerância à interrupção, os responsáveis pela resposta e os investimentos necessários. “Eu não vou correr atender quem gritou mais alto, quem reclamou mais, quem estava mais perto. Eu tenho de ir onde o valor da empresa se considera que é mais importante naquele momento”, exemplificou. Estas prioridades devem ser estabelecidas antes de ocorrer um incidente, permitindo que as equipas atuem sem depender de autorizações que possam atrasar a resposta. O responsável alertou também para a importância de ativar atempadamente os mecanismos de emergência. “Muitas das vezes uma das coisas que acontece é que demoramos demasiado a declarar emergência e quando a declaramos já estamos no buraco há demasiado tempo”. A responsabilidade da gestão ganha particular relevância com a NIS2, que reforça o papel dos órgãos de administração na supervisão da cibersegurança e da continuidade de negócio. “Toda a gente, mas começa efetivamente e legalmente pela administração, tem que entender que esta é uma responsabilidade pessoal que agora assume”, sublinhou. Preparar a organização para falhas simultâneasA experiência do apagão ibérico e dos fenómenos meteorológicos extremos demonstrou a importância das interdependências entre serviços essenciais. No setor da água, uma falha elétrica pode comprometer os sistemas de bombagem e tratamento, enquanto a indisponibilidade das comunicações dificulta a coordenação das equipas. Para Sérgio Trindade, a análise de risco deve concentrar-se não apenas nas causas dos incidentes, mas sobretudo nas suas consequências para a operação. “Quando eu vou planear, eu devo ter em conta o que é que eu vou fazer quando tudo falhar”, afirmou, defendendo que as organizações devem preparar respostas para a indisponibilidade de instalações, tecnologia, pessoas e fornecedores. Esta preparação implica conhecer as dependências críticas e estabelecer mecanismos de coordenação que continuem a funcionar mesmo quando os canais habituais deixam de estar disponíveis. Recuperar dados não é o mesmo que garantir resiliênciaNa componente tecnológica, Sérgio Trindade distinguiu três conceitos que considera fundamentais para a continuidade de negócio: backup, recuperação de desastre e ciber-resiliência. O responsável alertou que a existência de cópias de segurança e de infraestruturas redundantes não garante, por si só, a recuperação após um ciberataque. “Eu tive-o aqui e repliquei-o para lá”, exemplificou, referindo-se ao risco de um ataque de ransomware comprometer também os sistemas de recuperação através dos mecanismos de replicação. “Uma coisa é ter cópias, as cópias servem para recuperar dados perdidos. Outra coisa é um centro de recuperação de desastre”, explicou, sublinhando que a recuperação de uma falha física não responde necessariamente às exigências de um incidente de cibersegurança. Neste contexto, apresentou a utilização de ambientes de recuperação isolados, capazes de preservar informação e permitir a reconstrução dos sistemas críticos sem depender da infraestrutura comprometida. Na Águas do Tejo Atlântico, referiu, existe um mecanismo de replicação para um ambiente isolado que permite intervalos de cinco a dez segundos entre réplicas. O objetivo é assegurar a recuperação dos sistemas essenciais mesmo quando a infraestrutura principal fica indisponível. A importância de saber operar sem tecnologiaApesar dos investimentos em redundância e recuperação, Sérgio Trindade considera que a capacidade de operar manualmente continua a ser uma componente essencial da resiliência. “Quanto mais digitalizamos e automatizamos, menos recursos humanos temos para fazer as coisas”, alertou, reconhecendo que a operação manual de instalações de grande dimensão representa um desafio crescente. Esta capacidade deve ser desenvolvida através de exercícios regulares, que permitam testar os procedimentos, identificar falhas e preparar as equipas para situações reais. “Não é só falar sobre o tema, não é só fazer exercícios em cima da mesa; é importante fazê-los funcionalmente”, afirmou. Para o CIO e CISO, estes exercícios são também fundamentais para demonstrar às administrações o valor dos investimentos em continuidade de negócio, frequentemente encarados como custos associados a situações que se espera nunca enfrentar. A mensagem final passou pela necessidade de integrar a resiliência na gestão das organizações, evitando abordagens isoladas que aumentam os custos e dificultam a resposta. “Ao ter um sistema integrado não vale a pena pensar em ilhas, porque, se pensarmos em ilhas diferentes, vamos gastar o triplo e vamos necessitar de muito mais recursos”, concluiu. |
Receba todas as novidades na sua caixa de correio!