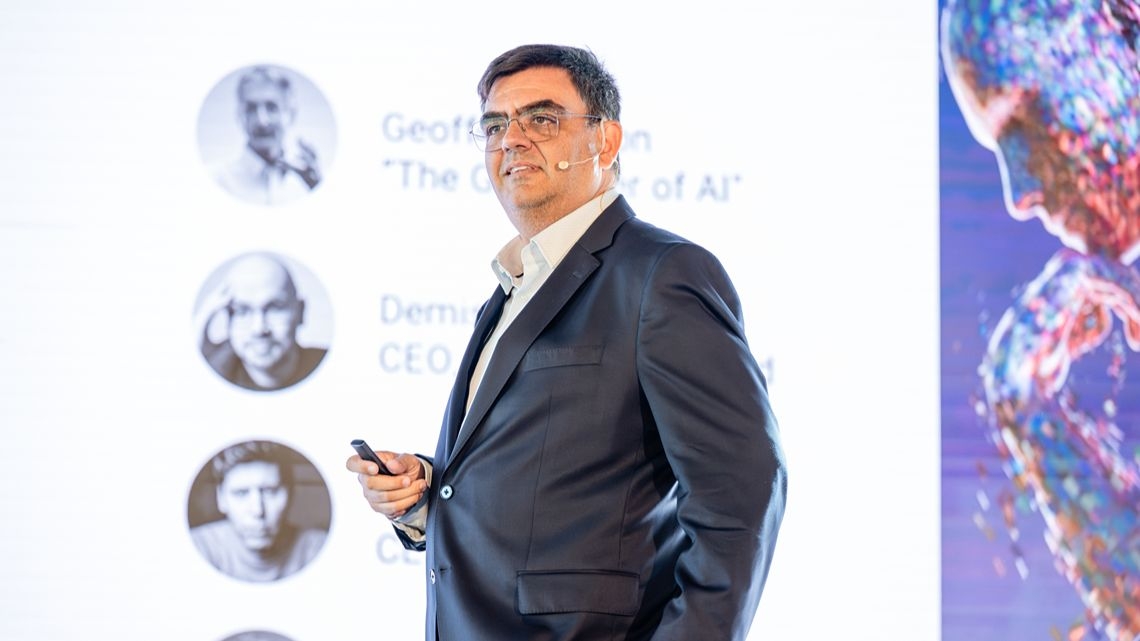
Paulo Vieira, Country Manager da Netskope, defendeu, na IT Security Conference 2026, a necessidade de mudar o papel dos responsáveis de cibersegurança que, perante uma rápida adoção da inteligência artificial, devem deixar de ser vistos como obstáculos à inovação e assumir um papel ativo
|
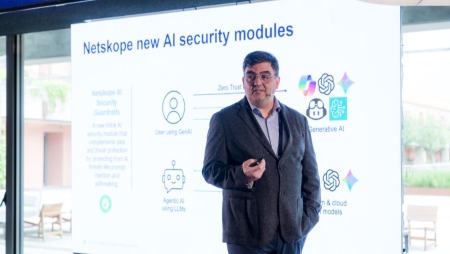
A evolução da Inteligência Artificial (IA) está a transformar o panorama da cibersegurança, exigindo novas abordagens à proteção das organizações e à gestão do risco. Neste âmbito, Paulo Vieira, Country Manager da Netskope, destacou no palco da IT Security Conference a necessidade de os CISO abandonarem uma postura centrada na aprovação individual de pedidos e assumirem um papel mais estratégico na adoção da tecnologia. “Gosto muito desta frase: os CISO têm de passar a ser os arquitetos do sim”, começou por afirmar o responsável, introduzindo o conceito central da sua apresentação, intitulada “A Blueprint for the Architects of Yes”. Paulo Vieira apresentou uma visão sobre a transformação da função de segurança num contexto em que a IA passa a integrar a infraestrutura das organizações e os agentes autónomos introduzem novas camadas de desafios de controlo e governação. “A IA passou a ser parte da infraestrutura. Essa é a primeira premissa; a adoção ultrapassou largamente a governação”, observou Paulo Vieira, sublinhando a distância entre a velocidade de implementação e a capacidade das empresas para estabelecer mecanismos adequados de supervisão. IA está a alterar o paradigma da segurançaPaulo Vieira abordou também a evolução recente da IA e as consequências da sua utilização no âmbito dos ciberataques. Na sua visão, a automatização está a alterar a forma como os atacantes operam, permitindo executar em atividades que anteriormente decorriam de forma sequencial. O reconhecimento, a obtenção de acesso, a movimentação lateral e a exfiltração de informação podem passar, assim, a ocorrer à velocidade das máquinas, reduzindo o tempo disponível para detetar e responder a ameaças. Na perspetiva do responsável, a IA está a democratizar capacidades anteriormente associadas a grupos criminosos avançados ou a operações patrocinadas por Estados. Outra mudança identificada na apresentação prende-se com a localização dos mecanismos de controlo. “Tipicamente, temos as firewalls que estão na extremidade, temos os pontos de controlo fora daquilo que são os agentes, mas neste momento temos de passar o controlo para dentro do que é que os agentes estão a fazer e o que é que estão a executar dentro da nossa infraestrutura”, defendeu Paulo Vieira. Neste contexto, o responsável acredita que os agentes de IA devem ser tratados como identidades privilegiadas, igualmente sujeitas a mecanismos de autenticação, registo de atividades e controlo de permissões. As organizações devem ainda assegurar a capacidade de interromper rapidamente a execução destes sistemas sempre que necessário. “Temos que ter máquinas a defender-nos de máquinas”, afirmou o Country Manager, defendendo que as decisões associadas a situações de risco baixo ou médio sejam automatizadas, mantendo a aprovação humana para casos de maior impacto. Redistribuir responsabilidades na gestão do riscoPaulo Vieira considera que os responsáveis de segurança devem deixar de funcionar e de ser vistos como elementos de bloqueio, responsáveis por avaliar isoladamente cada pedido de utilização de novas tecnologias, para passarem a participar na definição de processos que conciliem as questões de inovação e proteção. “Nós temos de deixar de ser o aprovador, temos de deixar de ser a pessoa que vai tomar decisões uma a uma”, afirmou, alertando que este tipo de abordagem pode transformar a própria segurança num obstáculo. O caminho, reiterou Paulo Vieira, passa pela criação de políticas e processos repetíveis que permitam aprovar a utilização de ferramentas de IA de acordo com critérios previamente definidos. A mudança terá de promover também uma redistribuição das responsabilidades pela gestão do risco, na medida em que a segurança, per se, não deverá assumir as consequências das decisões tecnológicas de forma isolada: “O negócio tem de passar a ser o owner do risco. Não morram sozinhos; a segurança não tem de segurar o risco”, alertou o responsável. Na sua visão, os CISO mais bem-sucedidos são aqueles que conseguem estabelecer a relação com o negócio, assegurando que as decisões são tomadas por quem tem responsabilidade sobre os processos e os respetivos impactos. Garantir uma adoção segura da IADurante a apresentação, Paulo Vieira identificou seis elementos que considera fundamentais para uma adoção segura da IA, entre eles a visibilidade, governação, controlo, proteção de dados, supervisão dos agentes e confiança. O responsável destacou ainda a importância de as organizações conhecerem o tratamento dado à informação pelos fornecedores de IA, nomeadamente se os dados empresariais são utilizados para treinar modelos e quais os mecanismos que garantem a sua proteção. Para isso, as empresas deverão exigir respostas formais dos fornecedores. Neste contexto, a confiança surge como condição para acelerar a adoção da tecnologia, permitindo que as organizações avancem com projetos sem comprometer a proteção dos seus ativos. “Se nós tivermos confiança, nós imprimimos confiança. E, se imprimimos confiança, as pessoas vão começar a dizer que sim e vão começar a pôr as coisas a funcionar”, considerou. Alinhar a segurança com as perspetivas da administraçãoNa parte final da intervenção, Paulo Vieira destacou a importância de os responsáveis de cibersegurança comunicarem os resultados do seu trabalho numa linguagem compreensível para a administração. O responsável recomendou a elaboração de relatórios executivos que identifiquem “o que foi aprovado, o que foi bloqueado, qual o risco aceite e qual o valor acrescentado”. Esta comunicação, acredita Paulo Vieira, permite demonstrar o contributo da segurança para os objetivos da organização e justificar futuras decisões de investimento. |
Receba todas as novidades na sua caixa de correio!