Perante ciberataques, falhas tecnológicas e outros incidentes capazes de interromper as operações, a continuidade de negócio tornou-se numa prioridade para as organizações. IP Telecom, NetApp, Ricoh, VisionWare e Zscaler partilham a sua visão sobre o mercado de continuidade de negócio
|
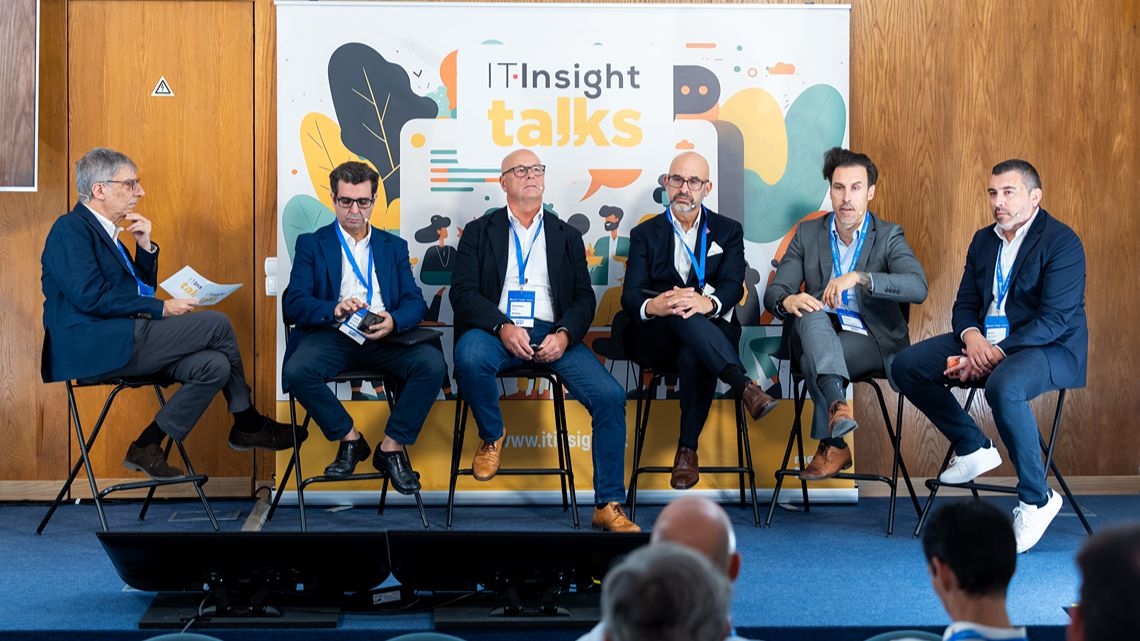
Garantir a continuidade de negócio vai muito além de proteger os sistemas informáticos ou ter planos de recuperação. É necessário identificar os processos críticos, compreender as dependências tecnológicas e operacionais e preparar toda a organização para responder a situações de crise. Num contexto em que as interrupções podem ter consequências financeiras, operacionais e reputacionais, a capacidade de recuperação assume um papel central na resiliência das empresas. Numa mesa-redonda dedicada à continuidade de negócio, a IT Insight reuniu especialistas para debater os principais desafios das organizações, as estratégias de prevenção e recuperação e o papel da tecnologia na manutenção das operações perante situações inesperadas. Muitas organizações já não querem apenas recuperar depressa: querem continuar a funcionar durante o incidente. Nos vossos clientes, o que distingue as que conseguem das que não conseguem?
José Carlos Gonçalves, CISO, IP Telecom: “Quem sobrevive hoje é quem testa, treina e quer manter o negócio operacional. Podemos ter técnicos muito bons, mas sem testes e simulações – do pior cenário possível – não é possível recuperar os sistemas e os dados com a velocidade necessária para o negócio” Henrique Silva, Senior Client Executive, NetApp: “Quando nos relacionamos com cibersegurança, a situação é mais complexa. Podemos ter uma infraestrutura que disponibiliza os dados, mas precisamos de ter a certeza de que ela está ativa em segurança. Temos de garantir as aplicações e as interligações dessas aplicações para recuperar os dados. As empresas mais resilientes são aquelas que testam, que identificam as suas aplicações críticas e que viram e analisaram as suas dependências” Bruno Castro, Founder & CEO, VisionWare: “Antigamente, o mundo digital estava nas catacumbas e não se queria saber da continuidade. Depois, até por questões como a NIS2 e cibercrime, há a ideia de que um dia vai acontecer a mim e a pergunta que se coloca é se consigo recuperar e continuar a operar. Temos de conhecer muito bem o que é efetivamente crítico para que não existam dúvidas num momento de crise” Nuno Rodrigues, Senior Sales Engineer, Zscaler: “Hoje, já percebemos que não é uma questão de se, mas sim quando vamos ser atacados e temos de nos preparar para isso. Temos de trazer para os clientes os mecanismos e infraestruturas que fogem um pouco do tradicional para, quando o incidente acontece, a operação continue a operar com o mínimo de estrago possível e não se espalhe para toda a infraestrutura da empresa” Os sistemas podem estar todos de volta e o negócio continuar parado. Nos incidentes que acompanharam, o que é que costuma ficar para trás quando a tecnologia já recuperou?
Marco Raposo, Head of Cybersecurity, Ricoh: “Fica o próprio negócio. Ao que temos assistido, na quase totalidade dos casos, o negócio não recupera na totalidade. Muitas vezes é a confiança, que é base de muitos negócios e de relacionamento entre parceiros. Falamos muitas vezes da continuidade de negócio como um tema tecnológico, mas não é. É um conjunto de decisões que têm de ser tomadas para que o negócio não pare, ou que tenha o mínimo de impacto possível, mas suportado com a tecnologia” Cada vez mais processos dependem de modelos e de serviços externos de Inteligência Artificial (IA). Já viram um cliente sentir na operação a falha de um desses serviços, ou resultados em que deixou de poder confiar? O que mudou depois? Nuno Rodrigues, Zscaler: “Estamos numa fase em que a informação e o resultado que a IA nos devolve é mais impactante do que a falha do serviço. As empresas ainda não estão dependentes da falha da IA, mas sim da confiança que o sistema nos devolve. No futuro, se calhar com uma maior integração, isso vai inverter e as organizações vão estar mais dependentes da não falha do serviço porque a informação é mais confiável. Estamos, no entanto, ainda numa fase embrionária desta adoção” As organizações controlam cada vez menos a cadeia tecnológica de que dependem. Quando um cliente vosso tem um incidente grave, o que costuma falhar primeiro que ninguém tinha previsto?
Bruno Castro, VisionWare: “Geralmente, o que falha não é o conhecimento da tecnologia interna porque já se conhece bem o que se tem. O que temos sentido é que o que falha são as dependências que ninguém vê e que, com o tempo, ninguém controla. Há peças no puzzle que já ninguém dá muita importância, mas quando deixam de funcionar fazem um efeito dominó violento na organização. É muito difícil, atualmente, ter controlo total de toda a infraestrutura e de tudo o que se usa. O mundo digital é cada vez mais complexo e as dependências invisíveis começam a aparecer” A NIS2 e a DORA levaram a resiliência até à administração. Nas conversas com os vossos clientes, já veem decisões de negócio diferentes por causa disso ou sobretudo mais documentação? Marco Raposo, Ricoh: “Estamos numa fase de compliance sintética, ou seja, a maioria das organizações que tem de cumprir a NIS2 foi às formações e, agora, vão a sistemas de IA generativa e produzem a compliance sintética. A resposta acaba por ser um ‘nim’, porque o objetivo da compliance é aumentar a capacidade de resiliência das organizações, especificamente no domínio digital. Diria que cerca de 95% das organizações que têm de cumprir a NIS2 ainda não têm o tema endereçado e ainda não chegou a ser um tema de negócio” José Carlos Gonçalves, IP Telecom: “Há um aumento da carga processual, mas há também uma procura de soluções para mitigar os problemas de segurança. Mais do que estar focado na NIS2 ou DORA, é ter a capacidade de resiliência. Há clientes que telefonam a dizer que não estão abrangidos, mas perguntam como podem aumentar a sua resiliência. Há quem esteja simplesmente a criar papel para estar conforme” Henrique Silva, NetApp: “O que estamos a constatar é que os nossos interlocutores estão a mudar. Antes seriam de infraestrutura e agora são as equipas de segurança e eventualmente são envolvidas as áreas de negócio. Há uma necessidade de escrever essa papelada, mas verificamos que os clientes que estão ao abrigo da NIS2 e também aqueles que, não estando abrangidos, se relacionam com essas entidades e querem estar num elevado nível de conformidade. Vemos uma necessidade de testar, não só tecnológico, mas ao negócio como um todo” Durante um ciberataque, a segurança pode querer isolar sistemas que a operação precisa de manter a funcionar. Nos casos que acompanharam, quem acabou por decidir e essa decisão estava tomada antes do incidente? José Carlos Gonçalves, IP Telecom: “Falando como CISO, a minha preocupação de segurança pode ser contraproducente com o que está a acontecer. Por exemplo: na saúde, não posso bloquear porque isso pode significar a vida ou a morte de alguém. Tem de existir alguém de cima a decidir; é a gestão de topo que decide o que vai orientar a decisão, como por exemplo segregar uma infraestrutura para continuar a operar. Isto tem de ser previamente preparado pela gestão de topo” A autenticação é a porta de entrada para quase tudo. Quando falha num cliente, o que veem acontecer: a operação para ou abrem-se exceções que depois ficam abertas?
Nuno Rodrigues, Zscaler: “É um clássico. Temos de colocar o sistema a funcionar e abrem-se exceções que depois ficam abertas. Isso pode ter de acontecer, mas essas exceções têm de ser muito bem documentadas para depois as retirar. O utilizador autenticado não pode ser uma porta aberta para a infraestrutura. Também é preciso analisar a localização e o comportamento. Isso deve ter um score dinâmico que vá analisando o que o utilizador está a fazer para permitir ou não o acesso às aplicações” A resposta a incidentes depende da monitorização, dos registos e dos alertas. Já viram casos em que a ausência de alertas escondia um problema? Como se percebe a diferença a tempo? Henrique Silva, NetApp: “Somos uma parte do puzzle e uma parte importante porque estamos nas infraestruturas. Temos um papel fundamental na monitorização e, como tal, temos de implementar mecanismos de monitorização. A ausência de alertas não significa ausência de problemas; o problema pode já estar lá. O que temos é ausência de visibilidade. Temos de implementar mecanismos de identificação que, em conjunto com outros mecanismos, nos permitam proteger do desconhecido e conseguir perceber comportamentos anómalos” Bruno Castro, VisionWare: “Infelizmente, sim. Os pressupostos base são dois: garantir que o SOC está a funcionar, seja qual for o fabricante, e consegue cobrir todo o ambiente digital da organização; depois, é a qualidade dos dados. Quando recolho evidências – e já se consegue processar milhões de registos por segundo – é preciso perceber o que aparece nos monitores. Ter um serviço de SOC não dá, por si só, segurança a ninguém; só dá se estiver bem montado” Marco Raposo, Ricoh: “Temos de monitorizar e monitorização. O processo de monitorização é um processo em si próprio com diferentes níveis de maturidade, que vai crescer dentro da própria organização. Nunca vai crescer a 100% porque estamos a falar de milhares de milhões de logs que vão ser registados por dia. Os atacantes têm todo o tempo do mundo e nós não podemos falhar porque quando falharmos vamos ter um impacto que pode ser muito grande e custar muito dinheiro” Que dependência tecnológica ou serviços legados vos preocupa mais nos próximos três a cinco anos? Bruno Castro, VisionWare: “A dependência da tecnologia já não é um tema porque todos dependemos da tecnologia de alguma maneira. O que realmente me preocupa é aquela tecnologia que não controlamos, não conhecemos ou não vemos e aquelas que não compreendemos. Já a pensar num futuro a médio prazo, preocupa-me a perda de capacidade de entender porque é que estamos a falhar por causa da complexidade envolvida”
Henrique Silva, NetApp: “O tema bate sempre na IA e todos estão preocupados com a inteligência artificial. A mim preocupa-me tudo o que está relacionado com IA. Não consigo viver sem a IA porque se não será menos produtivo, mas quando falamos de IA falamos do passado, não do futuro. Também a velocidade que temos para reagir é cada vez menor, até por tudo estar conectado” José Carlos Gonçalves, IP Telecom: “É complicado identificar um, mas, ao fazê-lo, é ter dependências de um único sistema, um único fabricante, algo que é único. O shadow IT ou shadow AI é algo que não conhecemos e não conseguimos controlar” Marco Raposo, Ricoh: “Há pontos de preocupação que temos de endereçar. Um deles é a dependência de serviços e sistemas de cloud que não estão na União Europeia. Temos uma dependência grande das infraestruturas, mas há temas que podemos endereçar, como a cloud ou a identidade, e podem ser mais resilientes” Nuno Rodrigues, Zscaler: “Vamos continuar a ver nos próximos tempos uma preocupação muito grande com a inteligência artificial, não só a evolução, mas também a sua economia. Também me incomoda a preocupação com a inteligência artificial quando estamos a descurar temas simples que já são problemas há muito tempo que não são endereçados pelas organizações” |
Receba todas as novidades na sua caixa de correio!