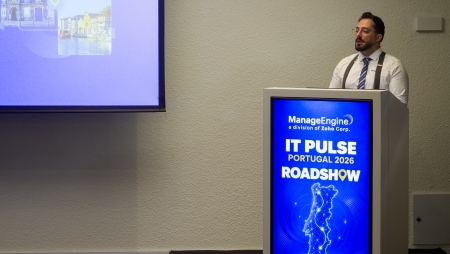
A preparação para a NIS2, a integração de tecnologias de cibersegurança e a gestão proativa de endpoint estiveram em destaque no IT Pulse Portugal 2026, o roadshow da ManageEngine que percorreu três cidades portuguesas.
|
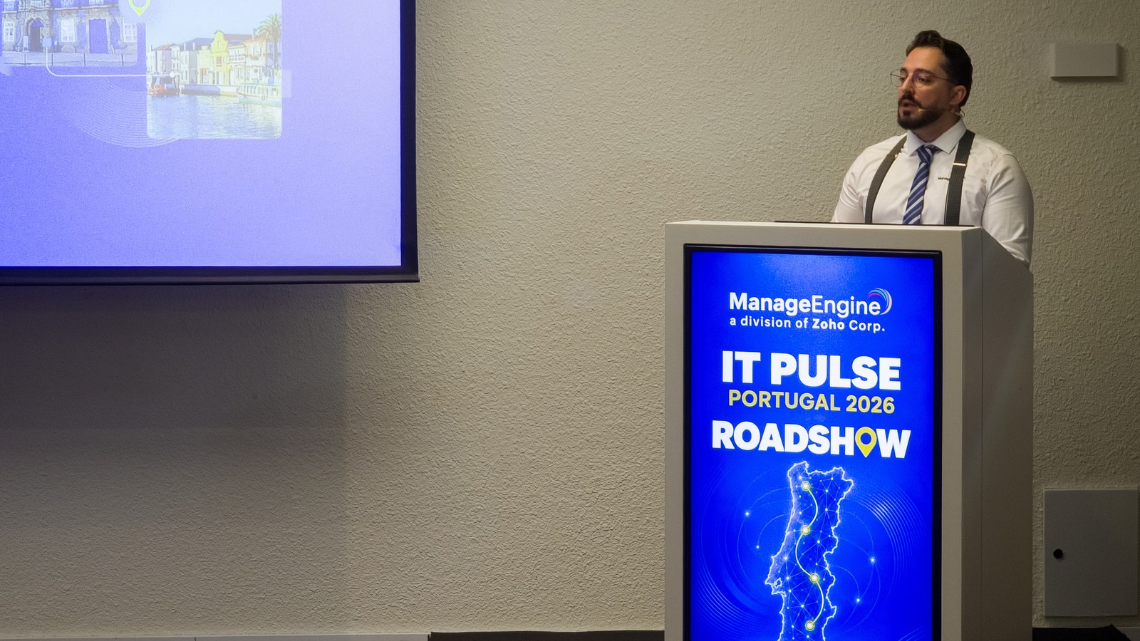
Setúbal foi a primeira paragem do IT Pulse Portugal 2026, o roadshow da ManageEngine que passou também por Aveiro e Braga. A iniciativa abordou os desafios atuais da gestão de IT e cibersegurança, com destaque para a preparação para a NIS2, a integração de tecnologias para apoiar a conformidade e a proteção proativa de endpoint. José Fonseca, Technical Expert Iberia da ManageEngine, abriu a sessão com o tema “Blueprint de Conformidade: Alavancar SIEM, SOAR e PAM para a Prontidão da NIS2”, centrado na preparação das organizações para os requisitos da diretiva europeia. “Controlar o acesso, responder com contexto e demonstrar o resultado” foram os três objetivos apresentados. O primeiro passo passa por identificar quem acedeu a serviços críticos, que ações realizou e quem autorizou a intervenção. “A decisão tem dono. Tem de existir uma decisão interna por parte das empresas”, afirmou José Fonseca, sublinhando que a responsabilidade deve ser partilhada entre a direção, o CISO, os responsáveis pelos serviços e as equipas de operações. O responsável alertou que “o acesso aprovado pode originar um incidente”, nomeadamente quando envolve prestadores externos, janelas de manutenção ou servidores críticos. Uma origem inesperada, a elevação de privilégios ou alterações sensíveis podem indicar atividades fora do padrão. Para responder a estes cenários, a ManageEngine propõe a integração de diferentes tecnologias. “Deverá existir uma ferramenta de PAM que faz toda a gestão dos acessos a uma infraestrutura de um cliente. Depois, deve-se priorizar o risco, nomeadamente com uma ferramenta de SIEM. Ao SOAR cabe executar a resposta e depois coordenar a recuperação com o ITSM”, explicou. José Fonseca sublinhou que “o privilégio tem prazo e propósito”, defendendo que os acessos devem ser aprovados previamente, limitados no tempo e rastreáveis. Com as soluções da ManageEngine, cada intervenção pressupõe um pedido, uma aprovação e uma expiração, ficando registada a atividade realizada durante a sessão. Da deteção à resposta A correlação de informação assume um papel central neste processo. “Conseguimos ter toda a informação e controlo da infraestrutura, mas é o SIEM que liga os sinais”, explicou o responsável, referindo que a tecnologia permite relacionar eventos de identidade, sistemas e rede para identificar potenciais comprometimentos. No ecossistema da ManageEngine, o PAM360 gere os acessos autorizados, o AD360 monitoriza autenticações e privilégios, o Endpoint Central acompanha alterações, o OpManager analisa a atividade de rede e o ServiceDesk identifica mudanças e serviços afetados. O motor UEBA acrescenta uma camada de análise comportamental, permitindo identificar desvios face aos padrões habituais dos utilizadores e alertar as equipas de segurança. Segundo José Fonseca, um potencial ataque pode envolver uma sequência de autenticação, elevação de privilégios, execução de comandos e alterações de configuração. Cabe ao SOC confirmar o impacto, enriquecer o contexto e definir os limites da resposta. “O playbook de resposta deve ser sempre definido”, salientou, acrescentando que cada procedimento deve ter um responsável e limites de atuação. Dependendo do impacto, as ações podem passar pela suspensão de contas, encerramento de sessões, bloqueio de origens ou isolamento de servidores críticos. A resposta deve terminar com a verificação da contenção, correção da causa e validação da recuperação do serviço. Ao longo de todo o processo, é necessário preservar evidências verificáveis, em linha com o Quadro Nacional de Referência em Cibersegurança. A ManageEngine propõe uma implementação faseada em 90 dias, com o PAM360 e o Log360 como soluções centrais. Nos primeiros 30 dias, são identificadas contas e fontes de informação e definido um serviço piloto. “Se não existir uma casa arrumada, não há ferramenta que vá salvar”, alertou José Fonseca. Nos 30 dias seguintes, são implementados controlos e integrações e testados diferentes cenários. A última fase destina-se à validação da eficácia dos controlos e da recuperação, determinando se existem condições para avançar com a implementação. Endpoint proativo: antecipar problemas e reduzir riscos A segunda parte do IT Pulse Portugal 2026 foi dedicada ao tema “Endpoint Proativo: Otimizar a Segurança, EDR e a Experiência Digital do Colaborador”, com José Fonseca a apresentar uma abordagem que combina gestão, segurança e experiência digital. “Um endpoint sob controlo protege o negócio porque permite corrigir fragilidades e detetar atividade suspeita, resolver degradações antes de o ticket surgir e medir a eficácia dos controlos e capacidade recuperada”, afirmou. Na perspetiva da ManageEngine, gerir dispositivos não é suficiente para garantir a proteção da operação. É necessário relacionar os controlos aplicados com o risco efetivo e assegurar que as ações de remediação produzem resultados verificáveis. Neste contexto, a empresa apresentou uma proposta de coexistência com o Microsoft Intune, complementando a inscrição e aplicação de políticas com maior visibilidade sobre riscos e capacidade de remediação. O Endpoint Central integra controlo, risco e experiência digital, permitindo gerir dispositivos, atualizações e software, identificar vulnerabilidades, realizar hardening e investigar incidentes. Disponibiliza ainda telemetria, DEX Score e workflows de remediação. José Fonseca apresentou ainda os resultados de um estudo da Forrester encomendado pela ManageEngine, que aponta para um retorno sobre o investimento de 442% em três anos. Segundo o responsável, com a automatização operacional, é possível recuperar o investimento em menos de seis meses. Da gestão reativa à prevenção Ao contrário do modelo reativo, em que a intervenção começa após a abertura de um ticket, a abordagem proativa procura identificar sinais de degradação ou risco antes de existir uma interrupção. O processo passa pela deteção, contextualização, remediação e validação, uma vez que “cada correção encurta a janela de exposição”. “A prevenção começa no que se pode executar”, explicou José Fonseca, referindo a importância de controlar o software autorizado, restringir periféricos, aplicar políticas de navegação, corrigir desvios de configuração e gerir a encriptação nas plataformas suportadas. O EDR, disponibilizado como um módulo adicional pago, acrescenta capacidades de deteção comportamental e inteligência de ameaças, permitindo investigar cadeias de ataque e analisar a telemetria recolhida. Após a contenção, o Endpoint Central apoia a recuperação, desde a reconstrução da atividade e confirmação do impacto até ao isolamento do Endpoint, remoção de artefactos, correção da exposição e restauro dos ficheiros e serviços afetados. José Fonseca salientou que “ação sensível exige limites, autorização e resultado registado”, reforçando a necessidade de manter controlo sobre as intervenções realizadas. A experiência digital constitui outra dimensão desta abordagem. De acordo com o responsável, os dispositivos apresentam frequentemente sinais de degradação antes de os utilizadores solicitarem apoio, nomeadamente através de alterações no consumo de CPU e memória, tempos de arranque, autenticação ou falhas de aplicações. O DEX Score, numa escala de zero a cem, permite acompanhar estes indicadores e comparar o desempenho dos equipamentos com valores de referência. Em conjunto com alertas, sensores e workflows, esta informação pode apoiar a identificação antecipada de problemas e a automatização de ações corretivas. José Fonseca destacou ainda que o mesmo endpoint pode exigir decisões diferentes, dependendo do contexto. Num portátil associado a um serviço crítico, pode ser necessário corrigir uma aplicação e avaliar a experiência após a intervenção ou, perante uma ameaça, conter e investigar antes de retomar a operação. Para a ManageEngine, a maturidade da gestão de endpoint passa, assim, pela combinação de segurança, controlo e experiência digital, com processos de remediação validados e informação histórica que permita antecipar degradações, reduzir a exposição ao risco e acelerar a recuperação dos serviços.
Conteúdo co-produzido pela MediaNext e pela ManageEngine |
Receba todas as novidades na sua caixa de correio!