Na IT Security Conference 2026, Edson Sousa, da Akamai, defendeu a microssegmentação como resposta à aceleração da descoberta de vulnerabilidades pela IA
|
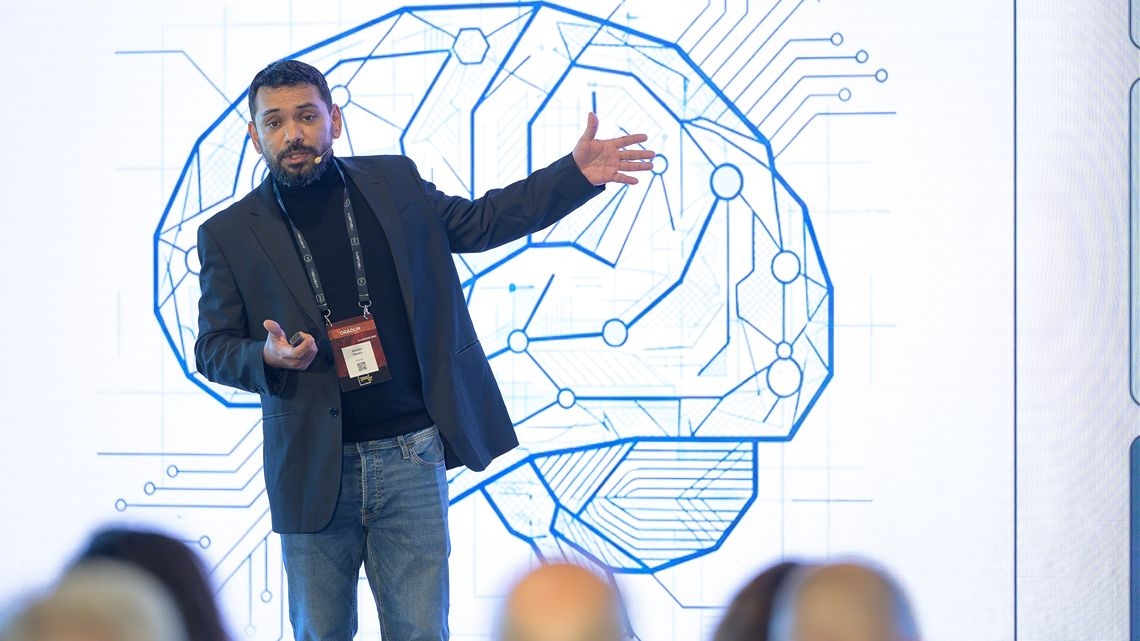
A Inteligência Artificial (IA) está a acelerar a descoberta e exploração de vulnerabilidades, colocando novos desafios às equipas de cibersegurança. Na IT Security Conference 2026, Edson Sousa, Security Architect Senior – EMEA Microsegmentation Professional Services na Akamai, defendeu uma abordagem centrada na contenção das ameaças, em alternativa à dependência exclusiva da aplicação de atualizações de segurança. Durante a apresentação “Controlando o Amanhã: IA, Mythos e a Nova Fronteira da Contenção”, o responsável destacou a crescente diferença entre a velocidade de identificação de vulnerabilidades e a capacidade das organizações para as corrigir. O caso da vulnerabilidade Log4j serviu para ilustrar os riscos associados a componentes de software que permanecem integrados em sistemas empresariais durante anos. Com a evolução dos modelos de IA, falhas anteriormente difíceis de identificar podem ser descobertas e exploradas com maior rapidez. Edson Sousa apresentou o exemplo do Firefox, cujo número de correções de segurança passou de 76, em março de 2026, para 423, em abril. Este aumento coloca pressão sobre equipas que continuam dependentes de processos de validação e implementação de atualizações. “Será que, se aplicar todas estas correções, vou ter algum impacto nas minhas aplicações, nos meus serviços e na minha operação?”, questiona. Da correção à contençãoO responsável defendeu uma mudança na abordagem tradicional à gestão de vulnerabilidades. Embora a aplicação de patches continue a ser necessária, nem sempre é possível executar todas as correções imediatamente, sobretudo em aplicações críticas ou sistemas legados. “Não conseguimos aplicar patches em tudo, não conseguimos corrigir todos os problemas, mas conseguimos conter o raio de ação”, afirmou. A proposta apresentada pela Akamai assenta na microssegmentação, que permite definir políticas de comunicação entre aplicações, processos, serviços e dispositivos. Mesmo quando uma vulnerabilidade é explorada, torna-se possível limitar as comunicações do sistema comprometido e reduzir o risco de movimentação lateral. “Com a microssegmentação, conseguimos determinar quem comunica com quem, ao nível do processo, do serviço e do grupo de utilizadores”, explicou. Esta abordagem procura responder às limitações das arquiteturas tradicionais, nas quais um atacante que ultrapasse as defesas perimetrais pode encontrar poucas restrições à circulação dentro da rede. Segundo Edson Sousa, a microssegmentação permite validar cada fluxo de comunicação, independentemente de os dispositivos pertencerem à mesma rede. As ligações autorizadas continuam a funcionar, enquanto as comunicações não previstas nas políticas de segurança podem ser bloqueadas. Visibilidade sobre a utilização da IAA apresentação abordou também os riscos associados à utilização de ferramentas de IA pelos colaboradores, particularmente quando estas não estão sujeitas às políticas de segurança da organização. “Muitos destes modelos de IA, utilizados pelos colaboradores para aumentar a eficiência, podem estar a comprometer os nossos dados e a gerar outros riscos”, alertou. Neste contexto, apresentou a LayerX, empresa adquirida pela Akamai, cuja tecnologia procura alargar a visibilidade e o controlo das organizações sobre a atividade realizada nos navegadores. A solução permite aplicar políticas de prevenção de perda de dados, incluindo restrições à introdução de informação sensível em aplicações de IA, e acompanhar interações que podem escapar aos mecanismos tradicionais de segurança de rede. Para o responsável, o objetivo passa por centralizar a informação, aplicar políticas e assegurar a capacidade de auditoria das atividades realizadas pelos utilizadores. “Não é possível, com os modelos atuais, garantir a segurança de tudo, mas podemos conter e controlar o que acontece dentro da nossa empresa”, concluiu. |
Receba todas as novidades na sua caixa de correio!