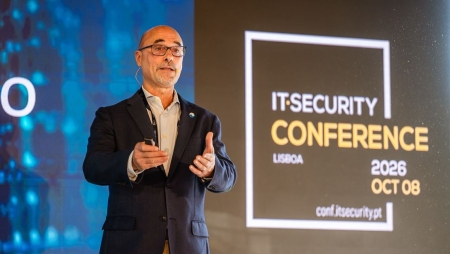
A continuidade de negócio não depende apenas da capacidade de recuperação de cada organização, mas também da resiliência dos seus fornecedores. No keynote de abertura da IT Insight Talks dedicada à continuidade de negócio, Henrique Carreiro, Diretor da IT Insight, alertou para os riscos das dependências invisíveis e para a necessidade de preparar a recuperação de toda a cadeia
|
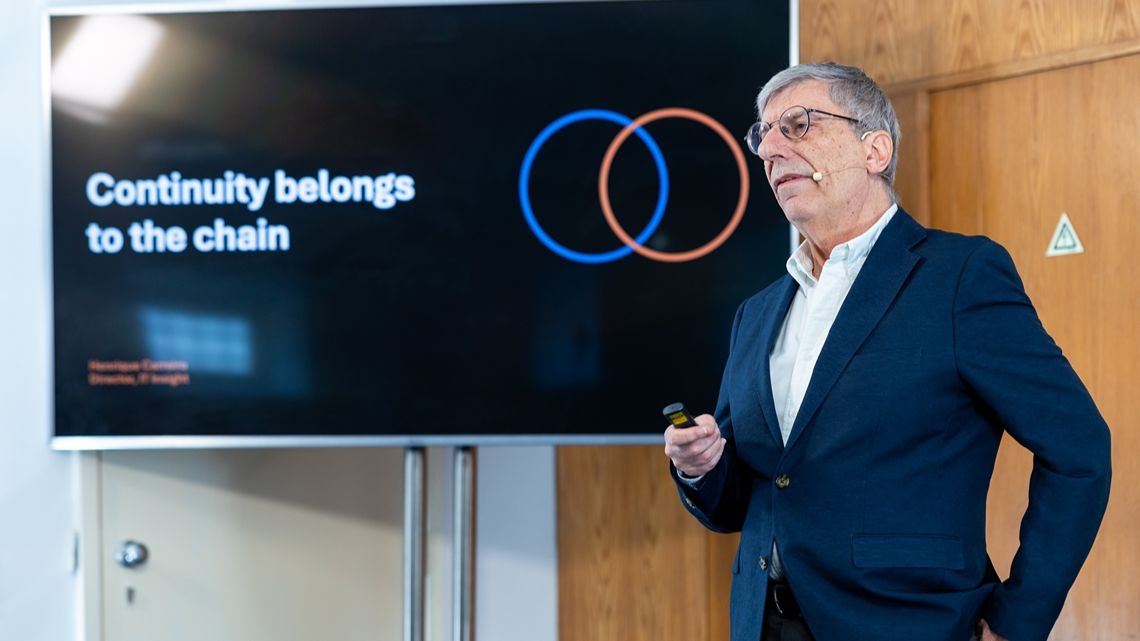
Os planos de continuidade do negócio partem frequentemente de um pressuposto que se pode revelar errado: o de que, perante uma falha, os restantes elementos da cadeia vão continuar a funcionar. Foi esta uma das principais mensagens de Henrique Carreiro, Diretor da IT Insight, no keynote de abertura da IT Insight Talks dedicada à continuidade de negócio. “A continuidade pertence à cadeia, é uma responsabilidade da cadeia e nós não estamos habituados a pensar nisso”, afirmou, defendendo que as organizações devem olhar para além dos seus próprios sistemas e considerar as dependências que podem comprometer a recuperação da atividade. Para ilustrar esta realidade, Henrique Carreiro apontou os ataques recentes no Japão, onde a forte interligação entre pequenas empresas tem contribuído para ampliar o impacto dos incidentes. Num dos casos apresentados, um ataque de ransomware a um fornecedor cloud terá provocado a interrupção da atividade de 483 empresas. Segundo o Diretor da IT Insight, este tipo de situação demonstra que as organizações nem sempre conhecem as dependências partilhadas pelos seus fornecedores. “É perceber se existem de facto redundâncias, se aquilo que pensamos que são redundâncias existem de facto”, sublinhou. As dependências que ficam fora dos planosUm dos principais problemas identificados está na forma como as empresas avaliam os riscos associados à sua cadeia de fornecimento. Embora conheçam os fornecedores diretos, raramente analisam as dependências que existem nos níveis seguintes. “Quando fazemos os mapas de dependências, normalmente vamos pensar em nós, nos nossos fornecedores. Mas e os fornecedores dos nossos fornecedores? Onde é que eles estão?”, questionou. Esta falta de visibilidade pode comprometer estratégias de redundância aparentemente robustas. Duas empresas contratadas para assegurar o mesmo serviço podem, por exemplo, depender de uma infraestrutura comum, criando um ponto único de falha. O responsável destacou ainda que os fornecedores mais críticos nem sempre são os maiores ou os mais conhecidos. Como exemplo, referiu um incidente envolvendo termóstatos utilizados por cadeias de supermercados em França, que terá provocado perdas de produtos refrigerados após a alteração remota das temperaturas. Para Henrique Carreiro, estes exemplos mostram que a avaliação da continuidade deve abranger os diferentes níveis da cadeia e identificar dependências comuns, mesmo quando estão associadas a fornecedores aparentemente secundários. Recuperar sistemas não significa recuperar o negócioOutro dos temas centrais da intervenção foi a diferença entre os objetivos de recuperação definidos pelas organizações e a capacidade real de restabelecer os processos de negócio. “O que quer que seja que se pense em termos de Recovery Time Objective é uma ficção se o parceiro de quem dependemos, se o fornecedor de quem dependemos, tiver um RTO maior”, alertou. Na prática, uma empresa pode estabelecer um objetivo de recuperação de cinco horas, mas continuar impossibilitada de retomar a atividade se um fornecedor essencial precisar de dez ou 24 horas para recuperar os seus serviços. A definição das prioridades de recuperação também não deve ficar exclusivamente nas mãos das equipas tecnológicas. “A recuperação, ou a ordem de recuperação, o ritmo de recuperação, é uma decisão de negócio”, afirmou. Segundo o Diretor da IT Insight, decidir quais os processos, serviços ou operações que devem ser restabelecidos exige uma avaliação prévia das prioridades da organização. Caso contrário, estas decisões acabam por ser tomadas durante a crise, sob pressão e sem o necessário enquadramento de negócio. A existência de backup também não garante, por si só, uma recuperação eficaz. Henrique Carreiro questionou a frequência com que os dados são validados, a segurança das cópias disponíveis e a capacidade de identificar um ponto de recuperação que não esteja comprometido. O mesmo princípio aplica-se aos mecanismos alternativos de operação. “Se não foi testado, por exemplo, no último ano, quem é que nos garante que ele está lá?”, questionou, referindo-se aos procedimentos de contingência. Mesmo quando é possível recorrer a processos manuais, a recuperação não termina com o regresso dos sistemas. É necessário reconciliar a informação produzida durante a interrupção, uma tarefa que pode representar custos adicionais e introduzir erros na operação. Da auditoria à preparação conjuntaNa parte final do keynote, Henrique Carreiro defendeu que a continuidade do negócio exige uma maior coordenação entre organizações, começando por aspetos tão básicos como os contactos de emergência. “Se o email estiver em baixo, se os sistemas de autenticação estiverem em baixo, quem é que vamos contactar e como?”, questionou, salientando a importância de conhecer os contactos dos fornecedores e dispor de meios alternativos de comunicação. O responsável considerou igualmente que as auditorias, embora relevantes, não substituem a realização de exercícios conjuntos que permitam testar a resposta de diferentes organizações perante um incidente. Neste contexto, apontou a preparação militar como exemplo da importância dos exercícios conjuntos e questionou quem assume a responsabilidade de coordenar a recuperação quando vários elementos da cadeia são afetados simultaneamente. “Quem é que pensa no total? Quem é que pensa na cadeia produtiva? E temos alguém a pensar em toda a cadeia que seja responsável pela recuperação da cadeia?”, perguntou. Para Henrique Carreiro, a evolução das ameaças obriga as organizações a repensar a forma como preparam a continuidade do negócio, deixando de olhar exclusivamente para os seus próprios sistemas e passando a considerar a capacidade de recuperação de todo o ecossistema de que dependem. |
Receba todas as novidades na sua caixa de correio!