A rede da fábrica está cada vez mais próxima da rede do escritório, e é essa aproximação, mais do que qualquer ameaça nova, que está a redesenhar a segurança industrial.
|
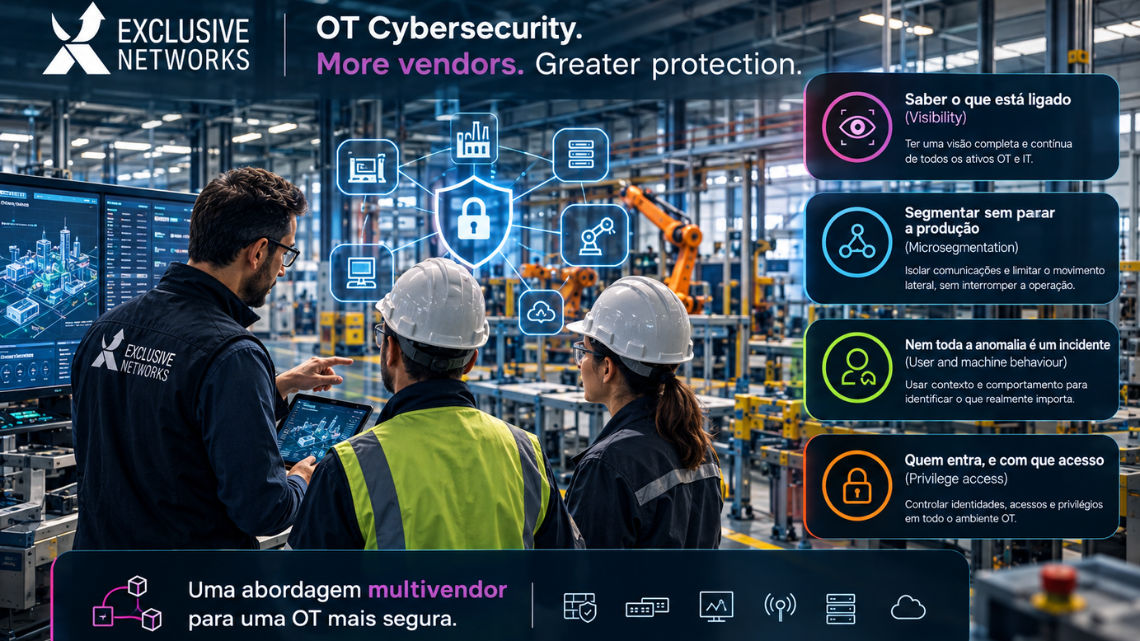
Sete em cada dez organizações industriais reportaram entre um e nove ataques no último ano, mais do que os 47% do ano anterior, segundo o relatório State of Operational Technology and Cybersecurity 2026, da Fortinet, feito junto de mais de 700 profissionais de OT. Saber o que está ligado O primeiro obstáculo é conhecer o que está ligado. Em ambientes OT, o inventário raramente é simples, coexistem equipamentos de gerações diferentes, sensores IoT e sistemas de controlo nunca pensados para estar permanentemente ligados em rede. A visibilidade é o fator mais crítico para a resiliência em cibersegurança, pois não se pode proteger o que não consegue ver. Segmentar sem parar a produção. O segundo é segmentar sem criar um problema novo. Separar redes por lógica puramente tecnológica, sem perceber que equipamentos comunicam entre si e quais as ligações indispensáveis ao processo, arrisca bloquear uma comunicação legítima e parar a produção. O desafio não é segmentar mais, é segmentar com conhecimento do processo que se está a proteger. Nem toda a anomalia é um incidente O terceiro é distinguir uma anomalia de uma alteração planeada. Em TI, um comportamento fora do padrão costuma ser um sinal relativamente claro. Em OT, pode ser apenas uma mudança normal no processo, e alertas a mais podem ter, na prática, o mesmo efeito de não ter alertas suficientemente úteis: dificultam a identificação do que merece intervenção. O problema, mostra um relatório de 2025 do SANS Institute sobre ICS/OT, já não está em detetar depressa, quase metade dos incidentes já são detetados em menos de 24 horas, mas em restabelecer a operação com segurança a seguir, quando quase 20% dos casos ainda demoram mais de um mês a normalizar. Quem entra, e com que acesso O quarto desafio é controlar quem entra na infraestrutura. Fornecedores, equipas de manutenção, integradores e outros terceiros precisam frequentemente de acesso remoto a ambientes OT, mas cada ligação adicional cria uma nova possibilidade de exposição. Saber quem acede, a quê, durante quanto tempo e com que privilégios tornou-se uma questão de segurança, não apenas de gestão operacional. Esta preocupação estende-se à própria cadeia de fornecimento. Uma organização pode ter os seus sistemas protegidos e continuar exposta através de um fornecedor ou equipamento comprometido. A NIS2 veio reforçar precisamente esta responsabilidade, incluindo a segurança da cadeia de fornecimento entre as medidas de gestão de risco que as organizações abrangidas devem considerar. O desafio é garantir que estes acessos são necessários, controlados e monitorizados, sem transformar a segurança num obstáculo à manutenção ou continuidade da operação. Há ainda uma dificuldade que distingue particularmente os ambientes OT: nem todas as vulnerabilidades podem ser resolvidas com um patch. Equipamentos antigos, sistemas que suportam processos críticos ou tecnologias que dependem de versões específicas de software podem não poder ser atualizados ou retirados de operação sem impacto. Nesses casos, reduzir o risco pode exigir outras medidas, como segmentação, controlo de acessos, monitorização e deteção. O objetivo não é eliminar todos os riscos de uma vez, mas reduzir a exposição dos ativos que não podem ser alterados sem pôr em causa a operação. Uma maturidade mais honesta Estes quatro pontos pesam mais à luz da maturidade real do setor. Com critérios de avaliação mais rigorosos, a fatia de equipas de OT que se considerava no nível mais avançado caiu de 49% para 17% num só ano, ainda segundo a Fortinet. Não é que a segurança tenha piorado, é que o setor está finalmente a ver a distância entre o que pensava ter e o que tem. A responsabilidade pela segurança OT também está em movimento, 60% das organizações atribuem-na hoje ao CISO, uma ligeira descida face aos 69% de 2025, ainda que 81% já planeiem formalizar essa transição no próximo ano. E isto com a pressão regulatória a apertar, quase nove em cada dez responsáveis de OT esperam nova regulação em cinco anos ou menos. A resposta não está numa marca só Nenhum destes desafios se resolve com uma ferramenta isolada, e raramente com um único fabricante. Uma organização pode precisar de ganhar visibilidade sobre os ativos e as comunicações, reforçar a segmentação da rede, controlar políticas de acesso e, ao mesmo tempo, detetar comportamentos anómalos sem interferir com processos críticos. Estas necessidades podem ser respondidas por diferentes tecnologias e fabricantes, mas o desafio está em fazê-las funcionar de forma coerente. É aqui que uma abordagem multivendor ganha relevância: em vez de partir de uma solução pré-definida, começa pelo ambiente que existe, pelos riscos identificados e pelas exigências da operação. É também neste ponto que a Exclusive Networks pode acrescentar valor ao canal. Com um ecossistema que inclui especialistas em diferentes áreas da segurança OT e de rede, como a Nozomi Networks, a Fortinet e a Palo Alto Networks, a empresa pode ajudar os parceiros a avaliar diferentes opções e a construir, para cada cliente, uma combinação de tecnologias adequada ao seu contexto. “É esta capacidade de montar a combinação certa para cada operação, e não vender um catálogo fechado, que torna a Exclusive Networks um parceiro relevante para o canal neste mercado. Não há duas infraestruturas OT iguais e, por isso, não faz sentido partir de uma solução pré-definida. O papel do canal é perceber o ambiente do cliente, identificar onde estão os riscos e construir a arquitetura que melhor responde a essas necessidades”, afirma Elizabeth Alves, Sales Manager, Exclusive Networks Portugal.
Conteúdo co-produzido pela MediaNext e pela Exclusive Networks |
Receba todas as novidades na sua caixa de correio!